Annonce – sponsoreret indhold.
Risikoklassificering af AI-systemer er nu et konkret compliance-krav for alle virksomheder, der anvender kunstig intelligens. Med EU AI Act fuldt gældende fra august 2026 skal I kunne dokumentere, hvilken risikoklasse hvert enkelt AI-system tilhører — og mange IT-ansvarlige opdager, at opgaven virker større end nødvendigt. Den gode nyhed er, at I ikke behøver bygge en helt ny governance-struktur. Har jeres virksomhed allerede en Enterprise Architecture-funktion, der klassificerer IT-systemer efter risiko, kan I udvide den til også at dække AI. Denne guide viser jer præcis hvordan.
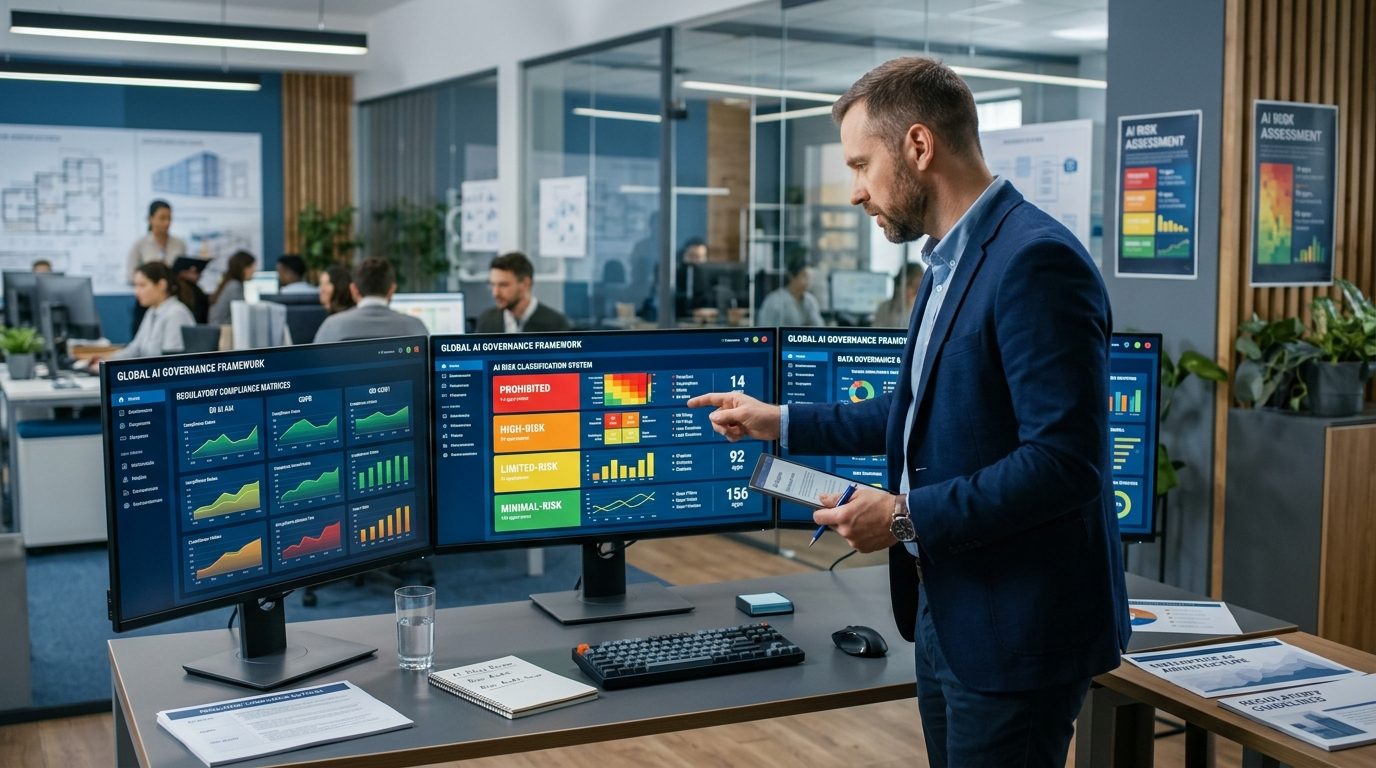
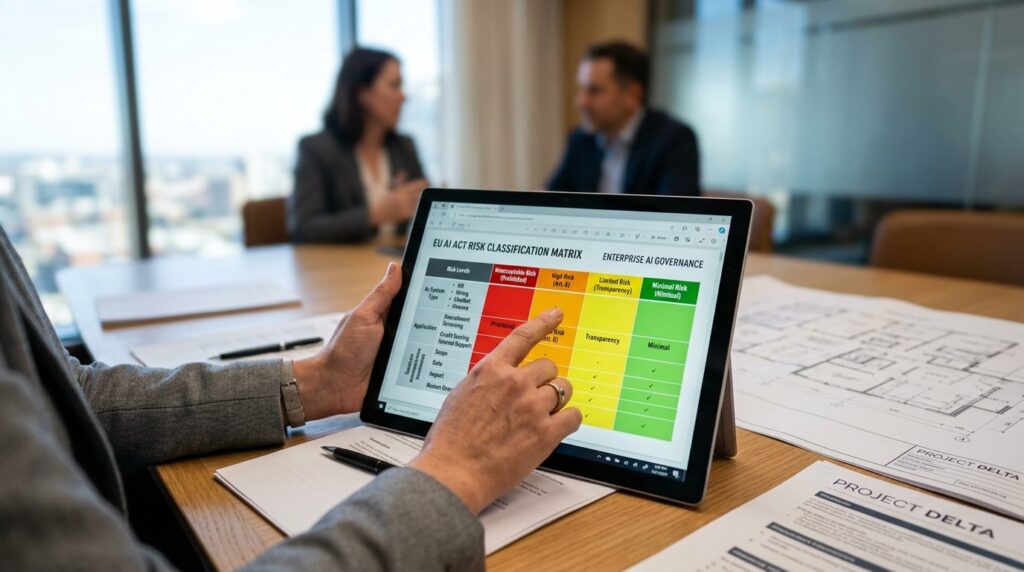
- EU AI Act opererer med fire risikoniveauer: uacceptabel, høj, begrænset og minimal risiko
- Risikoklassificering af AI-systemer kan bygges direkte oven på jeres eksisterende IT-klassificeringsmodel
- Start med at kortlægge de AI-funktioner, der allerede er i brug — ofte skjult i SaaS-produkter
- Enterprise Architecture-funktionen er det naturlige hjem for AI-governance
Sådan fungerer risikoklassificering af AI-systemer i praksis
Før I kan klassificere noget, skal I forstå de fire kategorier, som EU AI Act (Regulation (EU) 2024/1689) definerer. Hver kategori medfører forskellige krav til dokumentation, tilsyn og i nogle tilfælde direkte forbud.
Uacceptabel risiko omfatter AI-systemer, der er helt forbudte i EU. Det gælder blandt andet social scoring af borgere, manipulation af sårbare grupper, og visse former for biometrisk overvågning i realtid. Hvis I har systemer i denne kategori, skal de fjernes.
Høj risiko dækker AI-systemer, der anvendes inden for kritiske områder som ansættelse og rekruttering, kreditvurdering, adgang til uddannelse, og sikkerhedskomponenter i produkter. Disse systemer kræver omfattende dokumentation, risikovurdering, menneskeligt tilsyn, og løbende overvågning.
Begrænset risiko omfatter systemer med transparenskrav. Det klassiske eksempel er chatbots, hvor brugeren skal informeres om, at de kommunikerer med en maskine. Kravene er overkommelige, men skal dokumenteres.
Minimal risiko er langt de fleste AI-systemer — spam-filtre, anbefalingsmotorer i interne systemer, og lignende. Her er der ingen særlige krav ud over god praksis.
For virksomheder, der mangler erfaring med at kombinere juridiske krav med arkitekturarbejde, kan AI governance rådgivning være en effektiv vej til at få etableret den rette struktur uden at opfinde hjulet forfra.
Kortlæg jeres AI-systemer før I klassificerer
Den første praktiske opgave er at få overblik over, hvilke AI-funktioner der faktisk er i brug i organisationen. Det lyder simpelt, men de fleste virksomheder undervurderer omfanget markant.
AI gemmer sig ofte i steder, I ikke forventer:
- SaaS-produkter — jeres CRM, HR-system eller økonomisoftware kan have AI-funktioner aktiveret uden at nogen formelt godkendte det
- Produktivitetsværktøjer — Microsoft Copilot, Google Workspace AI-funktioner, og lignende er ofte rullet ud uden central beslutning
- Team-eksperimenter — afdelinger har måske implementeret ChatGPT-integrationer eller lignende til specifikke arbejdsgange
- Leverandørløsninger — jeres eksterne partnere kan anvende AI i de services, de leverer til jer
Start med at spørge hver afdeling: “Hvilke værktøjer bruger I, der giver anbefalinger, automatiserer beslutninger, eller genererer indhold?” Svarene vil sandsynligvis overraske.
Dokumentér hver AI-funktion systematisk
For hver identificeret AI-funktion skal I registrere følgende:
- Navn og leverandør — hvad hedder systemet, og hvem er ansvarlig for det?
- Anvendelsesområde — hvilke forretningsprocesser understøtter det?
- Datagrundlag — hvilke data træner eller fodrer AI-funktionen?
- Beslutningsimpact — træffer systemet beslutninger, der påvirker personer direkte?
- Nuværende ejerskab — hvem har ansvaret for systemet i dag?
Denne kortlægning danner grundlag for selve klassificeringen.
Vurderingskriterier for hver risikoklasse
Med kortlægningen på plads kan I begynde den faktiske klassificering. Her er de konkrete spørgsmål, I skal stille for hvert AI-system:
Test for uacceptabel risiko først
Gennemgå listen over forbudte anvendelser i EU AI Act artikel 5. Spørg specifikt:
- Scorer systemet personer baseret på social adfærd på tværs af kontekster?
- Udnytter systemet sårbarheder hos specifikke grupper (børn, ældre, handicappede)?
- Anvender systemet biometrisk identifikation i realtid til retshåndhævelse uden lovhjemmel?
- Kategoriserer systemet personer baseret på biometriske data for at udlede følsomme oplysninger?
Et enkelt “ja” betyder, at systemet skal fjernes eller fundamentalt ændres.
Identificér højrisikosystemer
EU AI Act bilag III lister de områder, hvor AI-systemer automatisk klassificeres som højrisiko. De vigtigste for danske virksomheder:
- Ansættelse og rekruttering — CV-screening, kandidatvurdering, automatiseret sortering
- Medarbejdervurdering — performance-scoring, forfremmelsesanbefalinger
- Kreditvurdering — systemer der vurderer kreditværdighed eller fastsætter kreditrammer
- Adgang til services — prioritering af nødtjenester, forsikringsrisiko-beregning
- Sikkerhedskomponenter — AI i produkter der allerede er underlagt produktsikkerhedslovgivning
For højrisikosystemer skal I etablere omfattende dokumentation, herunder teknisk dokumentation, risikovurdering, kvalitetsstyringssystem, og logging af systemets beslutninger.
Afklar transparenskrav for begrænset risiko
Systemer med begrænset risiko kræver primært, at brugere informeres om AI-interaktionen. Typiske eksempler:
- Chatbots og virtuelle assistenter, hvor brugeren skal vide, de taler med en maskine
- Systemer der genererer syntetisk indhold (deepfakes, AI-genereret tekst til offentligheden)
- Emotionsgenkendelsessystemer og biometrisk kategorisering
Byg videre på jeres eksisterende IT-klassificering
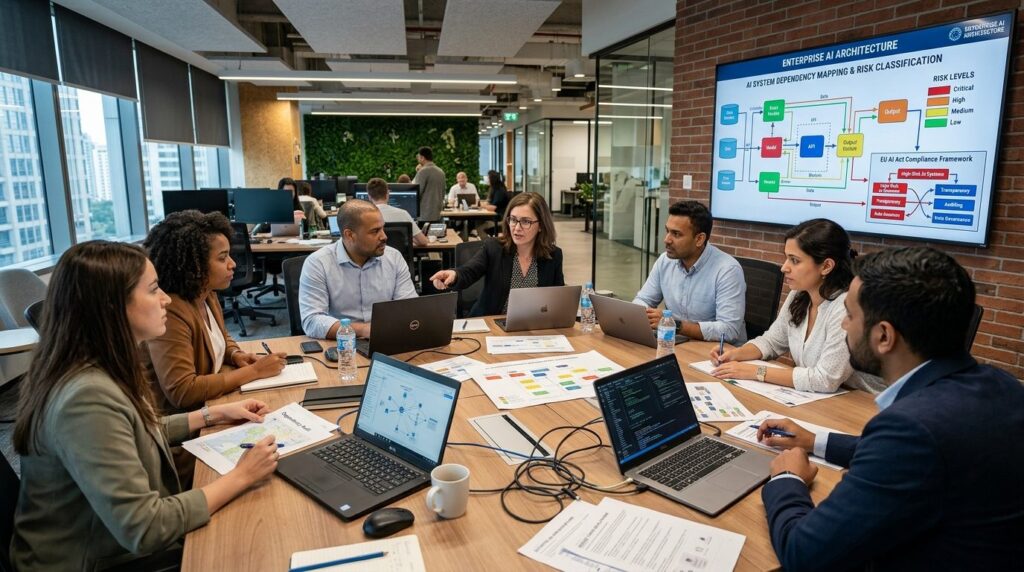
Her kommer den praktiske pointe, som mange overser: I behøver ikke opfinde en ny governancemodel. Hvis jeres Enterprise Architecture-funktion allerede klassificerer IT-systemer efter risiko, skal I blot udvide den eksisterende model.
De fleste EA-funktioner opererer allerede med risikovurdering baseret på:
- Datatilgængelighed og -fortrolighed
- Forretningskritikalitet
- Regulatoriske krav
- Afhængigheder til andre systemer
EU AI Act-klassificeringen kan integreres som et ekstra lag i denne eksisterende struktur. Samme system, der i dag registrerer, at jeres HR-system håndterer persondata og derfor er underlagt GDPR, kan udvides til også at notere, at systemets AI-baserede CV-screening er højrisiko efter EU AI Act.
Konkrete tilføjelser til jeres systemregistrering
Udvid jeres eksisterende systemkatalog med følgende felter:
- AI-funktionalitet — ja/nej, og i bekræftende fald hvilken type
- EU AI Act risikoklasse — uacceptabel, høj, begrænset, minimal
- Klassificeringsdato — hvornår blev vurderingen foretaget
- Næste revurdering — hvornår skal klassificeringen genbesøges
- Dokumentationsstatus — er den krævede dokumentation på plads
Denne simple udvidelse giver jer et samlet overblik uden at skabe parallelle registre.
Enterprise Architecture som naturligt hjem for AI-governance
Hvorfor hører dette arbejde hjemme i EA-funktionen frem for i en ny AI-governance-enhed? Fordi de grundlæggende discipliner er identiske.
EA-arkitekter arbejder allerede med:
- Afhængighedskortlægning — hvilke systemer taler med hvilke, og hvilke data flyder hvor
- Dataejerskab — hvem er ansvarlig for hvilke datasæt
- Risikovurdering — hvilke systemer er kritiske, og hvilke krav stilles til dem
- Beslutningsmandat — hvem godkender nye systemer og ændringer
AI-governance kræver præcis de samme kompetencer anvendt på AI-specifikke spørgsmål. En arkitekt, der forstår jeres systemlandskab, kan langt hurtigere vurdere en AI-løsnings risikoprofil end en ekstern compliance-konsulent, der starter fra nul.
Denne tilgang til digital transformation sikrer, at AI-initiativer forankres i den eksisterende organisationsstruktur frem for at skabe nye siloer.
Giv arkitekten mandat til at sige nej
En kritisk pointe: Governance fungerer kun, hvis der er reelle konsekvenser. Jeres EA-funktion skal have eksplicit mandat til at stoppe AI-initiativer, der ikke kan dokumentere deres dataforudsætninger eller klassificering.
Det betyder, at ledelsen skal bakke op, når en arkitekt siger: “Dette projekt kan ikke gå i produktion, før vi har dokumenteret risikoklassificeringen.”
Handlingsplan: Kom i gang på fire uger
For virksomheder, der skal i gang nu, er her en realistisk tidsplan:
Uge 1: Kortlægning
Udsend spørgeskema til alle afdelinger om AI-anvendelse. Gennemgå jeres SaaS-portefølje for AI-funktioner. Identificér team-eksperimenter.
Uge 2: Første klassificering
Anvend kriterierne fra denne guide på alle identificerede systemer. Markér systemer, der kræver nærmere vurdering.
Uge 3: Dokumentationsgap
For højrisikosystemer: Identificér hvilken dokumentation der mangler. Lav en prioriteret liste over hvad der skal produceres.
Uge 4: Governance-integration
Udvid jeres systemkatalog med AI-specifikke felter. Etablér proces for løbende revurdering. Afklar mandat og eskalering.
Ofte stillede spørgsmål
Hvornår skal vores AI-systemer være klassificeret efter EU AI Act?
Kravene til højrisikosystemer og transparens gælder bredt fra 2. august 2026. For AI-systemer, der indgår i allerede regulerede produkter, gælder en senere frist i august 2027. Forbudte AI-praksisser har været gældende siden februar 2025.
Skal vi klassificere AI-funktioner i tredjepartssoftware, vi bruger?
Ja. Selv om leverandøren har ansvar for selve AI-systemet, har I som deployer ansvar for at sikre, at anvendelsen sker i overensstemmelse med EU AI Act. Det betyder, at I skal vide, hvilken risikoklasse jeres leverandørers AI-funktioner tilhører.
Kan vi genbruge vores GDPR-dokumentation til EU AI Act compliance?
Delvist. Databehandlingsoversigter, risikovurderinger og dokumentation af dataejerskab er relevante udgangspunkter. Men EU AI Act stiller specifikke krav til blandt andet teknisk dokumentation og kvalitetsstyring, der går ud over GDPR.
Hvem i organisationen bør være ansvarlig for AI-klassificeringen?
Enterprise Architecture-funktionen er det naturlige hjem, da disciplinerne overlapper med eksisterende IT-governance. For højrisikosystemer bør juridisk funktion involveres i vurderingen, men det daglige ejerskab hører hjemme i arkitekturen.