Annonce – sponsoreret indhold.
Retningslinjer for AI-brug findes i de fleste virksomheder — på papiret. Problemet er, at de sjældent bruges i praksis. IT-afdelingen har formuleret reglerne, ledelsen har godkendt dem, og dokumentet ligger pænt i en mappe på intranettet. Alligevel ringer sagsbehandleren til IT, fordi hun er usikker på, om hun må bruge ChatGPT til et referat. Sælgeren copy-paster kundedata ind i en AI-chatbot uden at tænke over det. Og marketingkoordinatoren ved ikke, om hun skal skrive “skrevet med AI” under sit LinkedIn-opslag. Det er ikke ond vilje. Det er et klassisk adoptionsproblem: Reglerne er skrevet til compliance-afdelingen, ikke til dem der faktisk skal følge dem. Denne guide viser, hvordan du bygger retningslinjer, der faktisk bliver en del af hverdagen — og hvad der adskiller dokumenter, der bliver læst, fra dem der ender i en skrivebordsskuffe.
- En AI-politik og interne retningslinjer er to forskellige dokumenter med hver sin modtager — bland dem ikke sammen
- Gode retningslinjer besvarer tre spørgsmål: Hvilke data må aldrig ind? Hvornår skal output deklareres? Hvem kontakter man ved tvivl?
- Skriv i medarbejderens sprog, ikke i juridisk prosa — en ny medarbejder skal kunne følge reglen på dag ét
- Uden en navngiven kontaktperson skaber retningslinjer handlingslammelse i stedet for handlekraft
Hvorfor gode intentioner ikke er nok til effektive retningslinjer for AI-brug
De fleste organisationer starter det rigtige sted: De vedtager en AI-politik. Dokumentet fastlægger principper som “vi bruger AI ansvarligt og i overensstemmelse med gældende lovgivning.” Det er godkendt af ledelsen, ligger i kvalitetsstyringssystemet og opfylder kravene fra bestyrelsen.
Men en politik er en trafiklov. Retningslinjer er færdselstavlerne. Og du kan ikke køre sikkert gennem et kryds ved at læse færdselsloven — du har brug for konkrete skilte, der fortæller dig, hvad du skal gøre lige nu.
Problemet opstår, når organisationen blander de to dokumenter. Resultatet er typisk et 14-siders PDF med juridiske forbehold, generelle principper og vage formuleringer som “medarbejdere bør udvise forsigtighed ved brug af AI-værktøjer.” Ingen læser det. Og dem der gør, ved stadig ikke, om de må bruge Copilot til at opsummere et møde med en kunde.
Vil du undgå den fælde, skal du holde dokumenterne adskilt. Politikken lever i kvalitetsstyringssystemet. Retningslinjerne lever på intranettet, i onboarding-mappen og som opslag ved kaffemaskinen. Har du brug for en struktureret tilgang til selve formuleringen, kan du læse mere om, sådan skriver I interne retningslinjer for AI — en praktisk guide, der tager dig gennem processen trin for trin.
Hvad adskiller retningslinjer der bliver læst fra dem i skrivebordsskuffen
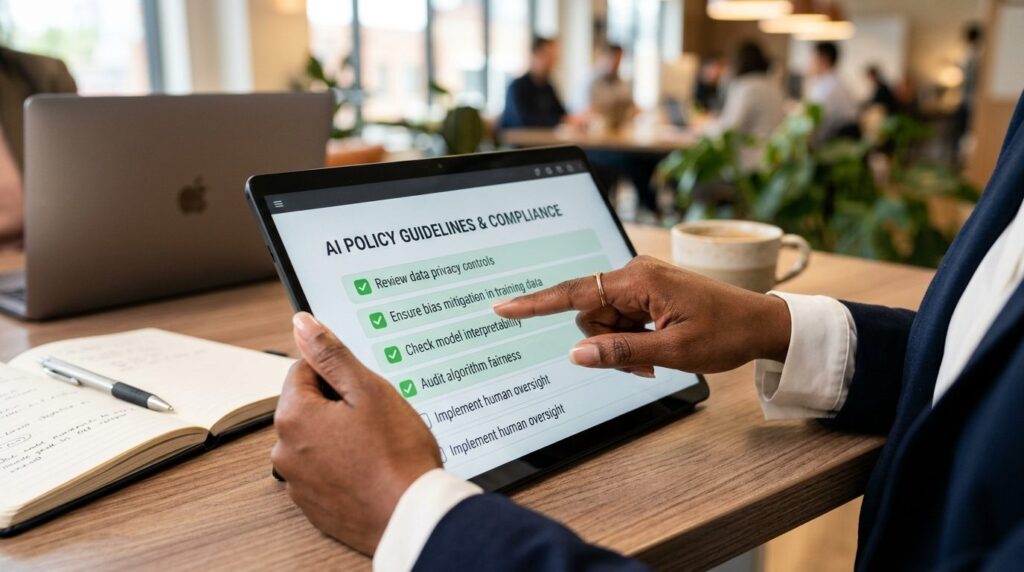
Der er et mønster i de retningslinjer, der faktisk bliver brugt. De har tre kendetegn:
De er korte. Ikke fordi kompleksiteten er væk, men fordi de kun indeholder det, medarbejderen har brug for i situationen. En sagsbehandler behøver ikke vide alt om EU’s AI-forordning for at tage en beslutning om et konkret dokument. Hun skal vide, om hun må — og hvem hun spørger, hvis hun er i tvivl.
De er konkrete. “Udvise forsigtighed” er ikke en handling. “Du må aldrig indtaste CPR-numre i en offentlig AI-chatbot” er en handling. Forskellen er, at den sidste formulering kan følges af en ny medarbejder på dag ét uden fortolkning.
De er skrevet i medarbejderens sprog. En sælger læser ikke juridisk prosa. En kundeservicemedarbejder har ikke tid til at afkode compliance-terminologi midt i en telefonsamtale. Retningslinjerne skal tale det sprog, modtageren allerede bruger.
Typiske fejl, der sender retningslinjer i skuffen:
- For mange forbehold og undtagelser, der gør reglen uklar
- Juridisk sprog, der kræver oversættelse
- Manglende kontaktperson ved tvivl
- Ingen konkrete eksempler på hverdagssituationer
- Placering i et dokument, der kræver flere klik at finde
De tre spørgsmål dine retningslinjer skal besvare
Langt de fleste usikkerheder i hverdagen koger ned til tre ting. Besvarer dine retningslinjer dem klart, har du løst størstedelen af problemet.
1. Hvilke data må aldrig i en offentlig AI-tjeneste?
Vær så konkret, at der ikke er plads til fortolkning. Et eksempel på en brugbar formulering:
“Du må aldrig indtaste følgende i en offentlig AI-chatbot (f.eks. den gratis version af ChatGPT): CPR-numre, patientdata, personaleoplysninger, uafsluttede afgørelser, interne budgettal eller data der kan identificere en borger eller kunde. Er du i tvivl, så lad være og spørg din AI-kontaktperson.”
Bemærk skelnen mellem “offentlig AI-chatbot” og enterprise-løsninger med databehandleraftale. Mange organisationer har begge dele, og medarbejderen skal vide, hvilke regler der gælder hvor. En simpel værktøjsliste i grøn, gul og rød gør det lettere at navigere: Offentlige data må behandles i de almindelige værktøjer, jeres egne data kun i værktøjer med aftale, og personoplysninger kun hvor databehandleraftalen dækker det.
2. Hvornår skal AI-output deklareres?
Her er en gradueret formulering, der dækker de tre situationer, medarbejdere faktisk møder:
- Intern brug (referater, opsummeringer, notater): AI-assisteret indhold behøver ikke deklareres, men du er ansvarlig for at faktatjekke
- Ekstern kommunikation (mails til borgere/kunder, rapporter, afgørelser): Du skal altid gennemlæse og redigere — indholdet sendes i dit navn, og du står på mål for det
- Publiceret indhold (artikler, pressemeddelelser, sociale medier): AI-brug deklareres efter jeres standard, og billeder, lyd og video der ligner noget ægte, skal mærkes efter AI-forordningens artikel 50
3. Hvem spørger man ved tvivl?
Det her er det punkt, flest springer over — og det vigtigste. En retningslinje uden en navngiven kontaktperson skaber handlingslammelse. Medarbejderen ved ikke, hvad hun skal gøre, så hun gør ingenting. Eller hun gør det forkerte, fordi hun ikke vil forstyrre nogen.
Formuler det enkelt: “Ved tvivl: Kontakt [Navn], [Titel], på [mailadresse]. Svartid: inden for én arbejdsdag.”
Sådan understøtter IT-afdelingen forankringen uden at drukne medarbejderne
IT-afdelingen sidder ofte med ansvaret for at udbrede retningslinjerne. Men udbredelse er ikke det samme som forankring. Du kan sende et dokument til alle — det betyder ikke, at de bruger det.
Her er fire konkrete greb, der øger sandsynligheden for reel adoption:
Byg retningslinjerne ind i arbejdsgangene. Hvis medarbejderne bruger et bestemt værktøj til AI, så placer retningslinjerne der — ikke i et separat dokument. En pop-up ved første login, en fast reminder i værktøjet eller en tjekliste integreret i processen er mere effektivt end en mail med et link.
Gør tjeklisten til en vane. En simpel tjekliste med tre-fire punkter gør det muligt for medarbejderen at vurdere situationen selv. Det reducerer antallet af opkald til IT og giver medarbejderen ejerskab over beslutningen. Tjeklisten kan se sådan ud:
- Indeholder min forespørgsel personoplysninger eller fortrolige data?
- Bruger jeg et godkendt værktøj til denne datatype?
- Har jeg faktatjekket output, før jeg bruger det eksternt?
- Ved jeg, hvem jeg kontakter, hvis jeg er i tvivl?
Undgå juridisk sprog i kommunikationen. Når IT sender retningslinjerne ud, er tonen lige så vigtig som indholdet. En mail der starter med “I henhold til vores AI-governance-framework” er allerede tabt. Start i stedet med situationen: “Næste gang du bruger ChatGPT til et referat, så husk disse tre ting.”
Følg op med konkrete eksempler. De fleste medarbejdere lærer bedst gennem cases. Del anonymiserede eksempler på situationer, hvor retningslinjerne var relevante — både hvor det gik godt, og hvor nogen var i tvivl. Det gør reglerne virkelige.
Fra dokument til vane: den egentlige udfordring
Det svære er ikke at skrive dokumentet. Det er at gøre det til en vane. Og vaner opstår ikke af sig selv — de kræver gentagelse, synlighed og lav friktion.
Digital transformation handler i bund og grund om dette: At få nye værktøjer og processer til at blive en naturlig del af den daglige drift. AI-retningslinjer er ingen undtagelse. Du kan have den bedste politik i verden, men hvis den ikke omsættes til noget, en medarbejder kan bruge i en konkret situation, er den værdiløs.
Det kræver, at du tænker på retningslinjerne som et levende dokument. Situationer ændrer sig, nye værktøjer kommer til, og medarbejdere støder på gråzoner, du ikke havde forudset. Byg en feedback-mekanisme ind: Hvem samler op på spørgsmål? Hvornår revideres retningslinjerne? Hvordan kommunikeres ændringer?
Vil du arbejde mere struktureret med digital transformation og forankring af nye processer, starter det med at erkende, at teknologi kun er halvdelen. Den anden halvdel er mennesker, vaner og governance, der faktisk bliver brugt.
Ofte stillede spørgsmål
Hvad er forskellen på en AI-politik og interne retningslinjer for AI?
En AI-politik fastlægger overordnede principper og er typisk godkendt af ledelsen. Den henvender sig til bestyrelse, direktion og compliance-funktioner. Interne retningslinjer er de konkrete regler, en medarbejder skal følge i hverdagen — skrevet i et sprog, der giver mening for en sagsbehandler, sælger eller kundeservicemedarbejder. De to dokumenter har forskellige modtagere og bør holdes adskilt.
Hvordan sikrer jeg, at medarbejderne faktisk læser retningslinjerne?
Hold retningslinjerne korte og konkrete. Placer dem, hvor medarbejderne allerede arbejder — i værktøjerne, i onboarding-processen, som opslag ved arbejdsstationen. Brug en simpel tjekliste, der gør det muligt at handle uden at læse et langt dokument. Og følg op med konkrete eksempler, der gør reglerne relevante for hverdagen.
Hvem skal være kontaktperson ved tvivl om AI-brug?
Kontaktpersonen skal være en, der har mandat til at svare hurtigt og konkret. Det kan være en IT-ansvarlig, en compliance-medarbejder eller en dedikeret AI-koordinator. Det vigtigste er, at personen er navngiven, let at kontakte, og at svartiden er defineret — for eksempel inden for én arbejdsdag.
Hvornår skal AI-genereret indhold mærkes?
For internt brug behøver AI-assisteret indhold typisk ikke deklareres, men medarbejderen er ansvarlig for faktatjek. Ved ekstern kommunikation skal indholdet altid gennemlæses og redigeres, da det sendes i medarbejderens navn. For publiceret indhold som artikler og sociale medier følger I jeres egen standard, og syntetiske billeder, lyd og video skal mærkes efter AI-forordningens artikel 50.